Technische nulmeting · lawyersforlawyers.org · 7 oktober 2026

Waar de site
vandaag staat.

Een meting van wat er nu op lawyersforlawyers.org draait: beveiliging, privacy, domein en e-mail, snelheid en vindbaarheid. Geen oordeel over het ontwerp, geen voorstel. Alleen wat er gemeten is, en wat het betekent.

METING
meet lawyersforlawyers.org
 
── STERK
✓ TLS 1.0 en 1.1 geweigerd
✓ DNSSEC aan, 3 domeinen
✓ SPF streng, 6 van 10
✓ DMARC met rapportadres
✓ security.txt aanwezig
✓ xmlrpc, gebruikers dicht
 
── AANDACHT
✗ Securityheaders D, 5 van 6 ontbreken
✗ Google Analytics voor toestemming
✗ Versies zichtbaar WordPress, Woo, Elementor
✗ Inlogscherm open voor iedereen
✗ Formulieren nieuwsbrief, donatie
✗ Subdomeinen database, backup leeg
✗ Mailroute geen RPKI
✗ Server 2,4 s bij echte bezoekers
✗ Beschrijvingen 3.155 van 3.294 ontbreken
✗ Open Graph 0 van 3.294
✗ AI-trainingsbots geweigerd door filter
 
─────────────────────────────
✓ Alles zelf gemeten • 07-10-2026
01 / Security

De voordeur zit op slot.
De ramen staan nog open.

De basis is goed geregeld: de site draait achter Cloudflare, verouderde TLS-versies worden geweigerd, de bekende WordPress-ingangen voor gebruikersnamen zijn dicht en er is een meldadres voor beveiligingsonderzoekers. Wat ontbreekt, zit in de instructies die de site aan de browser meegeeft, en in wat de site over zichzelf vertelt.

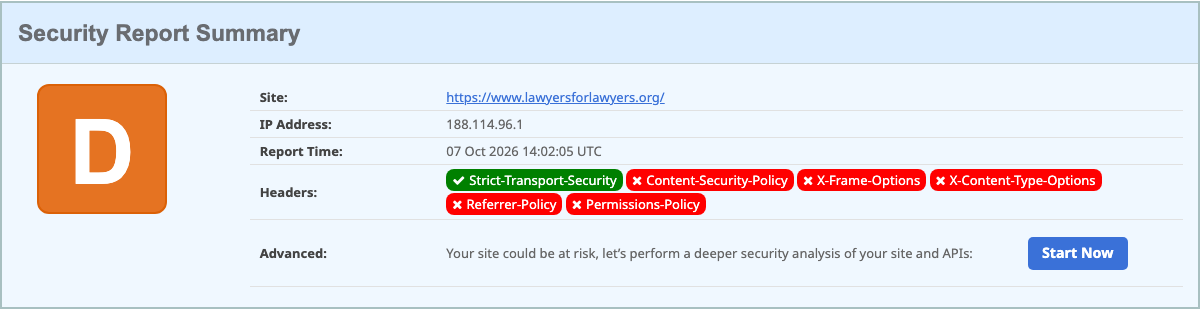
lawyersforlawyers.orgsecurityheaders.com
securityheaders.com geeft lawyersforlawyers.org het cijfer D. Alleen Strict-Transport-Security is groen, vijf headers zijn rood.

Cijfer D. Eén header groen (HSTS), vijf rood. Gemeten op 7 oktober 2026.

Bevinding 1 · zwaarste punt in deze laag

Van de zes beveiligingsheaders staat er één.

Beveiligingsheaders zijn korte instructies die de server bij elke pagina meestuurt. Ze vertellen de browser bijvoorbeeld dat de site niet in een onzichtbaar venster van een andere site mag worden geladen, of welke code er op de pagina mag draaien. Op lawyersforlawyers.org staat alleen HSTS. De andere vijf ontbreken op alle vijf de pagina’s die we hebben opgevraagd.

$ curl -sI https://www.lawyersforlawyers.org/ server: cloudflare strict-transport-security: max-age=31536000 content-security-policy ontbreekt x-frame-options ontbreekt x-content-type-options ontbreekt referrer-policy ontbreekt permissions-policy ontbreekt

Het zwaarst weegt de Content-Security-Policy. Op de homepage draait code van Google (drie meetcodes), Elfsight (een sociale-mediawidget), Cloudflare en cdnjs. Van de tien externe scripts hebben er zeven geen integriteitscontrole. Zonder Content-Security-Policy is er niets dat begrenst wat die scripts mogen, en verandert er iets aan zo’n bestand bij de leverancier, dan draait die wijziging hier mee.

Het ontbreken van x-frame-options betekent dat een andere site lawyersforlawyers.org onzichtbaar kan insluiten en bezoekers laat klikken op iets wat ze niet zien. Bij een site met een donatieformulier is dat geen theoretisch punt.

Bevinding 2

De site vertelt bezoekers precies welke software erop draait.

In de broncode van elke pagina staan vier regels die de gebruikte software met versienummer noemen. Daarnaast zijn er drie standaardbestanden van WordPress gewoon op te vragen.

in de pagina <meta name="generator" content="WordPress 7.1.2" /> in de pagina <meta name="generator" content="WooCommerce 11.1.2" /> in de pagina <meta name="generator" content="Site Kit by Google 1.188.0" /> in de pagina <meta name="generator" content="Elementor 4.3.3; ..." /> /readme.html 200 bevestigt WordPress /license.txt 200 bevestigt WordPress /wp-links-opml.php 200 noemt WordPress/7.1.2

Op zichzelf is dat geen lek. Het betekent wel dat iemand die zoekt naar sites met een bepaalde versie, deze site zonder moeite vindt. Op de dag van meten was 7.1.3 de nieuwste versie van WordPress volgens api.wordpress.org; de site draaide er één achter.

Bevinding 3

Het inlogscherm is voor de hele wereld bereikbaar.

/wp-login.php 200 het inlogformulier /wp-admin/ 302 stuurt door naar het inlogformulier

Iedereen die het adres kent, en dat is bij WordPress iedereen, kan wachtwoorden proberen. Of er achter het formulier een rem zit op herhaalde pogingen, is van buitenaf niet vast te stellen zonder zelf in te loggen, en dat hebben we niet gedaan. Wat wel vaststaat: het scherm is ook vanuit het buitenland gewoon bereikbaar (gemeten vanuit Israël), terwijl de site achter Cloudflare staat, waar het met één regel tot bepaalde landen of adressen te beperken is.

Bevinding 4

Het nieuwsbriefformulier op elke pagina heeft geen botbescherming, en de donatieformulieren ook niet.

We hebben de formulieren op zes pagina’s in een echte browser bekeken. De contactformulieren zijn goed beschermd met reCAPTCHA. De andere niet:

contact 2 formulieren, reCAPTCHA goed nieuwsbrief op elke pagina, naam + e-mail geen botcontrole /donate/ Mollie Forms, token aanwezig geen botcontrole donatie wijzigen Fluent Forms, 19 velden, token geen botcontrole

Bij de nieuwsbrief betekent dat: iemand kan met een script willekeurige adressen van derden aanmelden. Bij een donatieformulier dat een betaling start, weegt het zwaarder. Zulke formulieren zijn een bekend doelwit om gestolen kaartnummers met kleine bedragen te testen. Of dat hier gebeurt, is van buitenaf niet te zien; dat het kan, wel.

Bevinding 5

Twee subdomeinen met de namen “database” en “backup” staan nog in de DNS.

$ curl -s http://database.lawyersforlawyers.org/ No configuration data found for this host. $ curl -s -o /dev/null -w "%{http_code}" https://database.lawyersforlawyers.org/ 525 backup.lawyersforlawyers.org zelfde uitkomst

Er staat niets achter: via HTTP komt er een lege melding, via HTTPS een foutcode omdat de beveiligde verbinding niet tot stand komt. Gevaarlijk is dat nu niet. Wel zijn het namen die nieuwsgierigheid trekken, ze zijn bereikbaar zonder versleuteling en zonder HSTS, en ze komen terug in meerdere meldingen van basisbeveiliging.nl. Of ze nog een functie hebben, kan alleen wie de DNS beheert zeggen.

Bevinding 6

HSTS staat aan, maar geldt niet voor subdomeinen.

nu strict-transport-security: max-age=31536000 volledig strict-transport-security: max-age=31536000; includeSubDomains; preload lijst lawyersforlawyers.org staat niet op de preload-lijst van de browsers

HSTS vertelt de browser dat de site alleen nog versleuteld bezocht mag worden. Dat staat goed voor www. Zonder includeSubDomains geldt het niet voor de andere namen onder het domein, en zonder preload gaat het allereerste bezoek van een nieuwe bezoeker die alleen de domeinnaam intypt nog onversleuteld de deur uit, voordat de doorverwijzing komt.

Wat er juist goed staat De site draait achter Cloudflare en alle verkeer gaat versleuteld. TLS 1.0 en 1.1 worden geweigerd. xmlrpc.php is dicht (403), de gebruikerslijst via de REST-koppeling geeft 401 en ?author=1 lekt geen gebruikersnaam. De mappen onder wp-content geven geen bestandsoverzicht prijs (leeg antwoord of 403), /.git/config bestaat niet. Er staat een geldig security.txt met een meldadres, en dat is lang niet overal zo. Er staan geen onbeveiligde verwijzingen op de pagina. Google beoordeelt de best practices van de homepage met 100.
Beveiligingsheaders, gemeten met curl op vijf pagina’sAanwezigOpmerking
Strict-Transport-Securityja1 jaar, zonder subdomeinen en preload
Content-Security-Policyneehet zwaarste ontbrekende punt
X-Frame-Optionsneede site is in een ander venster in te sluiten
X-Content-Type-Optionsnee
Referrer-Policyneebepaalt wat externe sites zien van waar je vandaan komt
Permissions-Policyneebepaalt welke browserfuncties ingesloten partijen mogen gebruiken
Servernaam zichtbaaralleen cloudflarede eigen server blijft verborgen

Gemeten met curl -sI op de homepage, contact, donate, news en join, met identieke uitkomst. Het lettercijfer komt van securityheaders.com. De bekende adressen zijn opgevraagd zoals een bezoeker dat doet; bij elk adres dat 200 gaf is gekeken wat er in het antwoord stond.

02 / Privacy

De cookiemelding staat in beeld.
Google meet al voordat iemand iets kiest.

Er staat een nette cookiemelding op de site. We hebben gekeken wat er in de browser gebeurt in de seconden dat die melding er staat en de bezoeker nog niets heeft gekozen.

Bevinding 7 · privacy

Tien cookies staan er al voordat de bezoeker toestemming geeft.

cookiemelding in beeld, nog niets gekozen Google Analytics _ga _ga_JLF5ZSRC35 _ga_TNBR4X3RQC WooCommerce sbjs_first sbjs_current sbjs_udata sbjs_session (herkomst) sbjs_first_add sbjs_current_add sbjs_migrations

De drie _ga-cookies zijn van Google Analytics: daarmee wordt een bezoeker herkend over bezoeken heen. De sbjs-cookies houden bij via welke weg iemand op de site kwam. Geen van beide is strikt nodig om de site te laten werken, en dus mogen ze onder de AVG en de Telecommunicatiewet pas na toestemming.

Op de pagina staan drie verschillende Google-meetcodes (GT-MRMWXNXS, G-JLF5ZSRC35 en G-TNBR4X3RQC), die direct laden. Er staat geen Google Consent Mode op de pagina die ze zou laten wachten. Het blijft ook niet bij laden: er gaan al meetgegevens naar Google voordat er iets gekozen is.

verzonden google-analytics.com/g/collect?tid=G-JLF5ZSRC35 verzonden google-analytics.com/g/collect?tid=G-TNBR4X3RQC geladen googletagmanager.com/gtag/js, 3 keer, samen ruim 500 KB

Dit sluit aan bij wat basisbeveiliging.nl in zijn rapport bij “Website respects your privacy” meldt. Het is de bevinding die het minst met techniek te maken heeft en het meest met aansprakelijkheid, en voor een organisatie die opkomt voor rechtsbescherming is dat extra gevoelig.

Wat er juist goed staat Er is een cookiemelding en die verschijnt in beeld. De sociale-mediawidget van Elfsight laadt zijn twee hoofdscripts met een integriteitscontrole. Er wordt verder alleen technische opslag van Elementor in de browser gezet.

Gemeten in een echte browser (Chromium via Playwright), op een schone sessie, zonder op de cookiemelding te klikken. De meetmachine stond in Israël; de site toont dezelfde melding, en de cookies zijn van diensten die niet per land verschillen.

03 / Domein en e-mail

Domein en mail zijn goed ingericht.
De mailroute zelf mist één handtekening.

Buiten de website zitten nog drie lagen: het certificaat, de instellingen van de drie domeinen, en de afspraken die bepalen wie er namens Lawyers for Lawyers mag mailen. Hier staat het meeste goed.

Bevinding 8 · e-mail

De servers die de mail ontvangen, hebben geen RPKI-registratie.

Inkomende mail voor lawyersforlawyers.org en lawyersforlawyers.nl loopt eerst via een spamfilter van N-able (mtaroutes.com). RPKI is een ondertekende verklaring van de eigenaar van een IP-adres over welk netwerk dat adres mag aankondigen. Zonder die verklaring kan een ander netwerk het verkeer naar die adressen naar zich toe trekken, en wordt dat door andere netwerken niet tegengehouden.

mx1-eu.mtaroutes.com 154.59.193.0/24 AS16633 RPKI geen registratie mx2-eu.mtaroutes.com 149.13.75.0/24 AS16633 RPKI geen registratie mx3-eu.mtaroutes.com 154.59.104.0/24 AS174 RPKI geen registratie

Dit zijn de twee meldingen met “hoog risico” in het rapport van basisbeveiliging.nl. Belangrijk om te weten: dit is niet in te stellen door Lawyers for Lawyers of door wie de website beheert. Alleen de eigenaar van die IP-adressen, of een andere keuze van spamfilter, lost het op.

Wat er juist goed staat DNSSEC staat aan op alle drie de domeinen. Er zijn CAA-records die bepalen welke uitgevers een certificaat mogen afgeven. SPF eindigt op de strenge variant -all en gebruikt 6 van de 10 toegestane opzoekingen, dus er is ruimte. DMARC staat op quarantine (.org) en reject (.nl), allebei met een rapportadres, zodat misbruik van het domein zichtbaar wordt. DKIM loopt via Microsoft 365. advocatenvooradvocaten.nl ontvangt geen mail en zegt dat ook expliciet met een null MX-record, met DMARC op quarantine erbij. Dat is een set die we lang niet overal compleet zien.
Domein en e-mailStandOpmerking
CertificaatgeldigGoogle Trust Services via Cloudflare, tot 3 december 2026, vernieuwt automatisch
TLS 1.0 en 1.1geweigerdzoals het hoort
TLS 1.2werkt
DNSSECaanop .org, .nl en advocatenvooradvocaten.nl
CAA-recordsingesteldvijf uitgevers toegestaan
SPFstreng-all, 6 van 10 opzoekingen
DKIMaanwezigMicrosoft 365
DMARCquarantine / rejectmet rapportadres
RPKI mailserversontbreektbij de leverancier van het spamfilter
MTA-STSniet ingesteldoptioneel, dwingt versleuteld mailverkeer af
security.txtaanwezigmeldadres van de hostingpartij

Gemeten met dig, openssl en de RPKI-gegevens van RIPEstat op 7 oktober 2026. De SPF-keten is uitgerekend door elke include te volgen, zoals een ontvangende mailserver dat doet. Over TLS 1.3 doen we geen uitspraak: het gereedschap op de meetmachine kan die versie niet betrouwbaar testen.

04 / Snelheid

Echte bezoekers wachten 2,4 seconden
voordat de server iets terugstuurt.

Google meet niet alleen in een test, maar houdt ook bij hoe snel de site is voor echte bezoekers met Chrome. Over de afgelopen 28 dagen haalt lawyersforlawyers.org de grens van Google voor een goede ervaring niet.

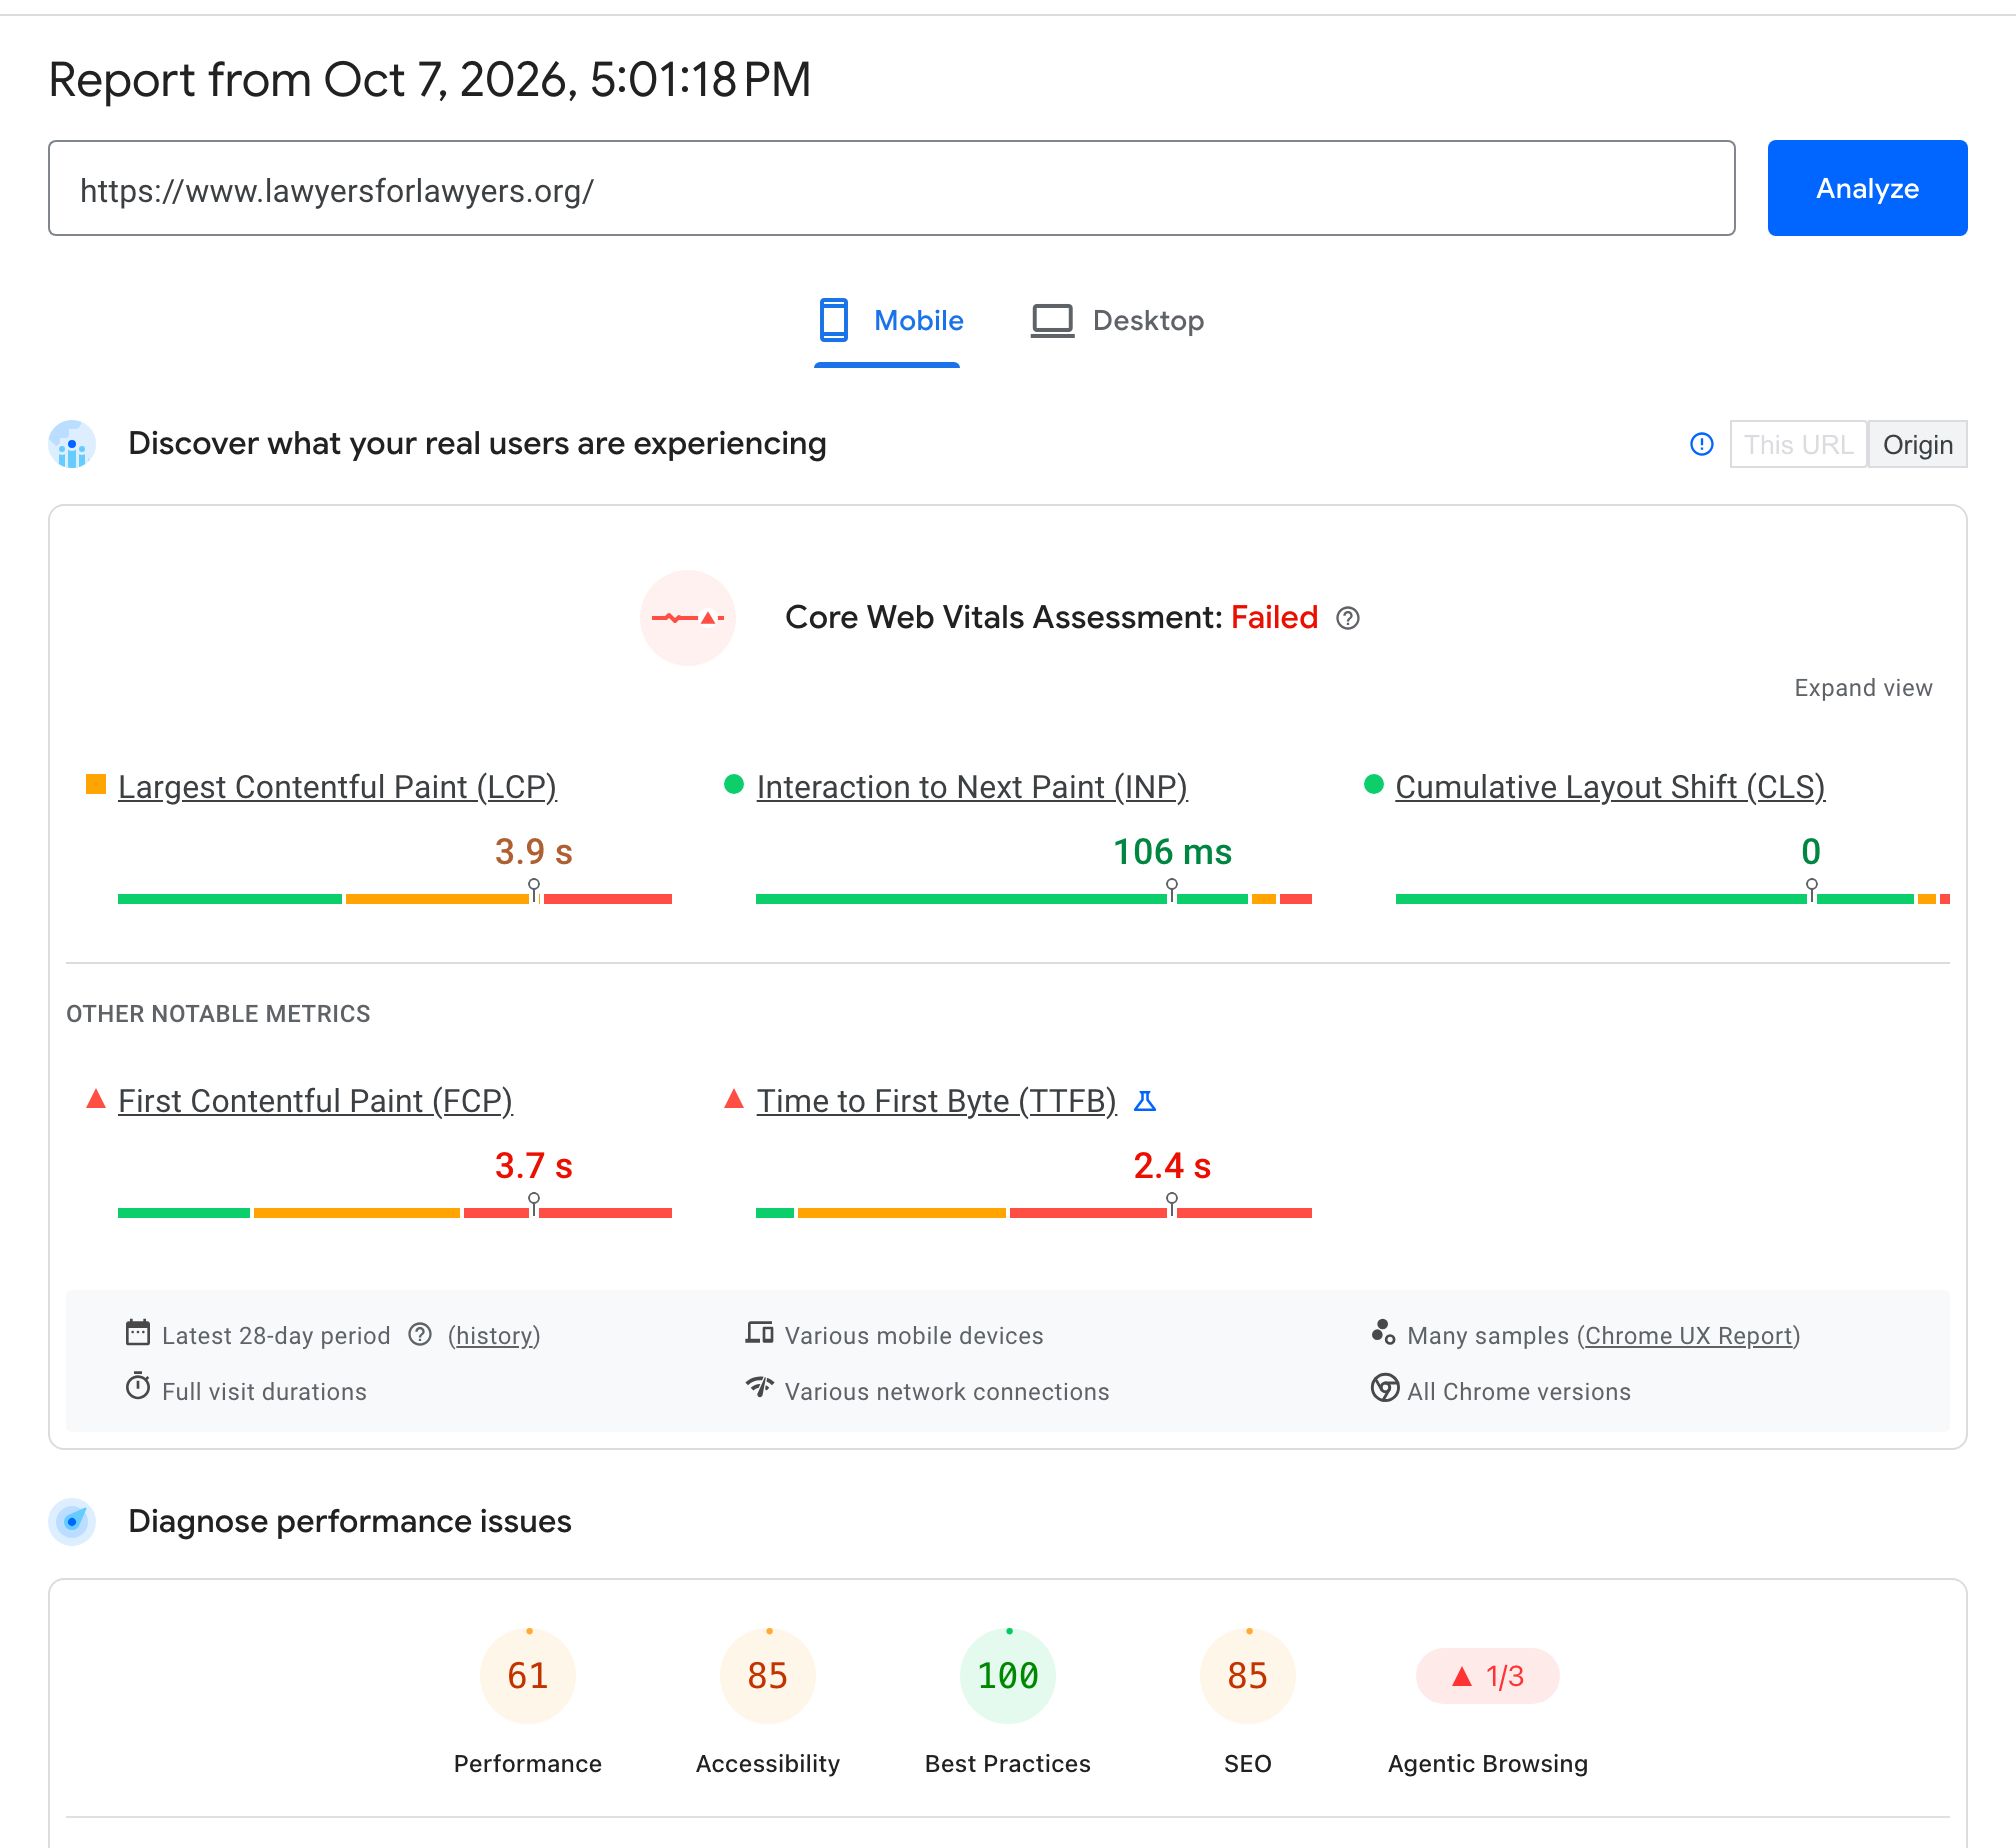
lawyersforlawyers.orgPageSpeed Insights, mobiel
Google PageSpeed Insights voor lawyersforlawyers.org: Core Web Vitals niet gehaald, LCP 3,9 s, INP 106 ms, CLS 0, FCP 3,7 s, TTFB 2,4 s. Testscores: prestatie 61, toegankelijkheid 85, best practices 100, SEO 85, agentic browsing 1 van 3.

Bovenin: echte bezoekers, 28 dagen. Onderin: de test van Google. Prestatie 61 · toegankelijkheid 85 · best practices 100 · SEO 85 · bruikbaar voor AI-agenten 1 van 3.

Echte bezoekers, mobiel, 28 dagen (Chrome UX Report)lawyersforlawyers.orgWaar Google de grens legt
Wachttijd tot de server antwoordt (TTFB)2,4 sonder 0,8 s is goed
Wachttijd tot de eerste tekst (FCP)3,7 sonder 1,8 s is goed
Wachttijd tot het grootste element (LCP)3,9 sonder 2,5 s is goed, boven 4 s is slecht
Reactie op een klik of tik (INP)106 msonder 200 ms is goed
Verspringen tijdens laden (CLS)0onder 0,1 is goed

Uit Google PageSpeed Insights op 7 oktober 2026, onderdeel “Discover what your real users are experiencing”, voor het hele domein.

De test van Google, mobiel, homepagelawyersforlawyers.orgWaar Google de grens legt
Prestatiescore60 – 6190 of hoger is groen
Wachttijd tot de eerste tekst (FCP)3,5 – 3,9 sonder 1,8 s is goed
Wachttijd tot het grootste element (LCP)5,3 – 6,2 sonder 2,5 s is goed, boven 4 s is slecht
Tijd dat de pagina niet reageert (TBT)130 – 260 msonder 200 ms is goed
Verspringen tijdens laden (CLS)0,004onder 0,1 is goed
Toegankelijkheid85

Google PageSpeed Insights, drie keer gedraaid op 7 oktober 2026 tussen 17:01 en 17:09 (Israëlische tijd). De score was 61, 60 en 61; de tijden komen uit de twee metingen waarvan we ze hebben uitgelezen. Dit is de test met een geremde processor en een traag mobiel netwerk, en dus een andere meting dan de cijfers van echte bezoekers hierboven. Zet ze niet naast elkaar.

Wat de homepage laadt, vijf keer gemeten met Lighthouselawyersforlawyers.orgOpmerking
Gewicht zonder video4.070 KBonder 1.000 KB is gangbaar
Video bovenaan de pagina5.088 KBhome.mp4, wordt tijdens het kijken verder opgehaald
Aantal verzoeken zonder video109
Grootste afbeelding800 KBéén foto in een uitgelicht bericht
Google-meetscript3 keer geladenongeveer 175 KB per keer

Google Lighthouse 13.4.1, vijf keer op 7 oktober 2026. Het gewicht zonder video was bij alle vijf 4.070 of 4.071 KB. De video is apart geteld, omdat een speler blijft ophalen zolang de pagina open staat; de 5.088 KB is de volledige bestandsgrootte. Tijden uit deze lokale metingen staan er niet in: de meetmachine stond in Israël en de afstand tot de server zou ze vertekenen.

Waar die tijd in gaat zitten Het grootste deel van de wachttijd zit vóór de browser iets te doen krijgt: 2,4 seconden tot de eerste byte. Elke pagina komt met cf-cache-status: DYNAMIC terug, wat betekent dat Cloudflare de pagina niet bewaart en bij elke bezoeker opnieuw aan de eigen server vraagt, die hem dan met de database opnieuw samenstelt. Bij een site waarvan de inhoud voor iedere bezoeker hetzelfde is, is dat de plek waar de meeste winst zit.

05 / Vindbaarheid en AI

3.294 pagina’s, en vrijwel geen
vertelt Google of LinkedIn waar hij over gaat.

Alle 3.294 pagina’s uit de sitemap zijn opgehaald en nagelopen, en alle 3.294 gaven een geldige pagina terug. Titels en koppen staan er grotendeels, maar de laag die zoekmachines en sociale media vertelt wat ze moeten tonen, ontbreekt bijna overal.

Alle 3.294 pagina’s uit de sitemap nagelopenAantalOpmerking
Pagina’s zonder meta-beschrijving3.155 van 3.294Google verzint dan zelf wat er in de zoekresultaten staat
Open Graph-gegevens (titel en beeld bij delen)0 van 3.294LinkedIn, X en WhatsApp gokken zelf welk beeld en welke tekst ze tonen
Structuurdata (schema.org)0 van 3.294geen organisatie, artikel of datum die een zoekmachine kan uitlezen
Pagina’s met twee of meer h1825vooral documenten (653) en advocatenprofielen (116)
Pagina’s zonder h110waaronder de homepage, contact en news
Kopvolgorde die een niveau overslaat1.910h1 naar h3 zonder h2 ertussen
Titels die vaker voorkomen174 titels, op 300 pagina’sde vaakste staat op 32 pagina’s
Pagina’s zonder canonical-tag369bijna allemaal overzichtspagina’s per land, thema of tag
Nederlandstalige pagina’s gemarkeerd als Engelsalle 88bijvoorbeeld /nl/integriteitsbeleid/ staat als en-US
Afbeeldingen met een lege beschrijving24.270 van 27.657schermlezers slaan die over
Afbeeldingen zonder alt-attribuut0goed
Pagina’s op noindex0alles mag gevonden worden

Gemeten op 7 oktober 2026 over alle adressen uit wp-sitemap.xml, zes tegelijk, met per pagina een controle op status 200. Het aantal Nederlandstalige pagina’s is geteld op adressen onder /nl/ of beginnend met nederlands-.

Bevinding 9

Wie een artikel deelt op LinkedIn, laat LinkedIn raden.

Open Graph is de set regels die bepaalt welke titel, tekst en afbeelding er verschijnt als iemand een pagina deelt. Op geen enkele pagina staat die. Voor een organisatie die haar nieuws, verklaringen en rapporten vooral via sociale media verspreidt, betekent dat dat elke gedeelde link er anders uitziet, en soms zonder beeld.

$ curl -s https://www.lawyersforlawyers.org/china-day-of-the-endangered-lawyer/ | grep -c 'og:title' 0 $ curl -s https://www.lawyersforlawyers.org/china-day-of-the-endangered-lawyer/ | grep -c 'name="description"' 0

Hetzelfde geldt voor de meta-beschrijving: op 3.155 van de 3.294 pagina’s ontbreekt die, en dan kiest Google zelf een stuk tekst uit de pagina voor in de zoekresultaten.

Bevinding 10

De homepage heeft geen h1, en 825 pagina’s hebben er meer dan één.

De h1 is voor een zoekmachine de kop die zegt waar een pagina over gaat. Er hoort er precies één te zijn. Op de homepage staat er geen. Op de documentpagina’s en advocatenprofielen staat de titel twee keer als h1: het sjabloon zet hem er zelf nog een keer boven.

$ curl -s https://www.lawyersforlawyers.org/ | grep -c '<h1' 0 /bp_documents/human-rights-in-the-administration-of-justice/ <h1>Human Rights in the administration of justice <h1>Human Rights in the administration of justice /lawyers/shadi-sadr/ <h1>Shadi Sadr <h1>Shadi Sadr

Omdat het in het sjabloon zit, raakt één aanpassing alle 653 documentpagina’s en 116 profielen tegelijk.

Bevinding 11 · AI

De crawlers die AI-modellen trainen worden geweerd; de zoekfuncties van ChatGPT en Perplexity komen erin.

Steeds meer mensen zoeken via ChatGPT, Claude of Perplexity. We hebben vijftien crawlers getest met hun echte kenmerk, en een aantal extra met de hand nagelopen.

GPTBot 403 OpenAI, training ClaudeBot 403 Anthropic CCBot 403 Common Crawl Amazonbot, Bytespider, cohere-ai, Diffbot 403 OAI-SearchBot 200 zoekfunctie van ChatGPT ChatGPT-User 200 ChatGPT die een link opent PerplexityBot 200 Googlebot, Bingbot, Applebot, Google-Extended 200

De eigen robots.txt staat alles toe. De weigering komt dus van een filter ervoor, met de tekst “Your request was blocked.” Dat het filter op schrijfwijze werkt, is te zien aan claudebot met kleine letters: die komt er wel in. Dit kan een bewuste keuze zijn om niet in trainingsdata te belanden. Het is goed om te weten dat het zo staat, want de keuze ligt bij wie dat filter beheert, niet bij de site. Er is geen llms.txt, en Google beoordeelt de bruikbaarheid voor AI-agenten met 1 van 3.

Wat er juist goed staat Alle 3.294 pagina’s gaven een geldige pagina terug, geen enkele pagina staat per ongeluk op noindex, en geen enkele afbeelding mist het alt-attribuut helemaal. Op de gewone pagina’s en berichten staat de canonical-tag op één na overal goed. De tekst van de homepage is ook zonder JavaScript leesbaar. Zoekmachines en de zoekfuncties van de grote AI-diensten komen er gewoon in.

06 / Alle bevindingen op een rij

Dertien punten, op volgorde van gewicht.

Gesorteerd op hoe zwaar ze wegen, niet op hoe makkelijk ze zijn. Per punt staat erbij bij wie het ligt, zodat het gesprek met de juiste partij gevoerd wordt.

BevindingGebiedLigt bijWaarom het weegt
1 · Google Analytics en herkomstcookies vóór toestemmingprivacywebsitetien cookies en verzonden meetgegevens terwijl de melding nog in beeld staat
2 · Vijf van zes beveiligingsheaders ontbrekensecuritywebsite of Cloudflaregeen begrenzing op externe scripts, site is in te sluiten
3 · Donatie- en nieuwsbriefformulieren zonder botbeschermingsecuritywebsitebekend doelwit om gestolen kaartnummers te testen
4 · Inlogscherm open voor de hele wereldsecuritywebsite of Cloudflareiedereen kan wachtwoorden proberen
5 · Mailservers zonder RPKIe-mailleverancier spamfilterde twee meldingen ‘hoog’ bij basisbeveiliging.nl
6 · Versies zichtbaar, WordPress één versie achtersecuritywebsitede site is vindbaar op precies zijn softwareversie
7 · Lege subdomeinen database en backupsecurityDNS-beheerderbereikbaar zonder versleuteling, tellen mee in basisbeveiliging.nl
8 · HSTS zonder subdomeinen en preloadsecurityCloudflarehet eerste bezoek gaat nog onversleuteld
9 · Geen beschrijving en geen Open GraphvindbaarheidwebsiteGoogle en LinkedIn kiezen zelf wat ze tonen, op bijna alle 3.294 pagina’s
10 · Server antwoordt pas na 2,4 ssnelheidwebsite en hostingpagina’s worden niet bewaard door Cloudflare
11 · Homepage zonder h1, 825 pagina’s met tweevindbaarheidwebsite (sjabloon)de belangrijkste kop ontbreekt of staat dubbel
12 · AI-trainingscrawlers geweigerdAICloudflaremogelijk bewust; zoekfuncties van ChatGPT en Perplexity komen er wel in
13 · MTA-STS niet ingestelde-mailDNS-beheerderoptioneel, dwingt versleuteld mailverkeer af
En wat er goed staat Cloudflare voor de site, versleuteling overal, TLS 1.0 en 1.1 geweigerd, de gebruikerslijst en xmlrpc dicht, een geldig security.txt, DNSSEC op alle drie de domeinen, CAA-records, SPF streng met ruimte over, DMARC met rapportadres en op .nl al op reject, DKIM via Microsoft 365, reCAPTCHA op de contactformulieren, een cookiemelding in beeld, geen verspringende pagina en snelle reactie op klikken. Best practices scoort 100 bij Google.

07 / Zelf nameten

Alles hierboven is publiek na te meten.

Geen van deze metingen vraagt toegang tot de site of de server. Alles is opgevraagd zoals een willekeurige bezoeker dat doet.

Headers
Scan www.lawyersforlawyers.org op securityheaders.com. Eén groen vak, vijf rode.
Cookies
Open de site in een privévenster, klik nergens op, open de ontwikkelaarstools en kijk onder Application, Cookies. Daar staan _ga en de sbjs-cookies al.
Snelheid
Meet op PageSpeed Insights, tabblad Mobiel. Bovenin staan de cijfers van echte bezoekers, met de TTFB van 2,4 seconden.
Versies
Open de site, klik rechts, kies Paginabron weergeven en zoek op generator. Er staan er vier.
Mailroute
Vul lawyersforlawyers.org in op internet.nl bij de e-mailtest. Onder Route-autorisatie (RPKI) staat de melding over de mailservers.
Subdomeinen
Open http://database.lawyersforlawyers.org in een browser. Je krijgt “No configuration data found for this host”.